

 Поделиться
Почему старый межсетевой экран не спасет веб-сервисы от хакеров
Кибератаки всё чаще нацелены на веб-приложения, а не на серверы. Обычный межсетевой экран такие угрозы не остановит. Компания «Конфидент» представила WAF Dallas Lock — сертифицированное решение для защиты КИИ и ГИС, обновление которого выйдет в III квартале 2026 г. О том, каким должен быть современный защитный барьер для веб-сервисов, — в материале CNews.
Что с рынком WAF в России?
Рынок сетевой безопасности в России в 2025 году достиг около 88 млрд рублей, и сегмент WAF растет почти втрое быстрее рынка в целом: примерно на 19% при общем росте в 7%.
Причин роста несколько: массовая цифровизация и рост числа веб-сервисов, которые требуют специализированной защиты, а также увеличение числа кибератак, которые нацелены именно на приложение, как ценный актив и главную точку взаимодействия с клиентами.
При этом часть заказчиков считает NGFW (Next-Generation FireWall, межсетевой экран следующего поколения) инструментом, который способен справиться с угрозами для веб-сервисов. Однако он не закрывает такие угрозы, как SQL-инъекции, межсайтовый скриптинг (XSS), удаленное выполнение кода и DDoS-атаки на уровне приложений. Для них нужен отдельный класс решений.

Российских WAF на рынке немало, но значительная доля компаний до сих пор работает на устаревших иностранных продуктах: подходящей для себя замены они не нашли. Одним из кандидатов для них может стать WAF Dallas Lock.
Главный аргумент — сертификация
WAF Dallas Lock прошел сертификационные испытания на соответствие требованиям профилей защиты межсетевого экрана типа «Б» уровня логической границы сети четвертого класса защиты (ИТ.МЭ.Б4.ПЗ), типа «Г» уровня веб-сервера четвертого класса защиты (ИТ.МЭ.Г4.ПЗ), а также систем обнаружения вторжений (СОВ) уровня сети четвертого класса защиты (ИТ.СОВ.С4.ПЗ) и 4 уровню доверия (УД 4). Как уже говорилось выше, решение возможно использовать для защиты значимых объектов КИИ до 1 категории значимости включительно, ГИС до 1 класса защищенности включительно, ИСПДн до 1 уровня защищенности ПДн включительно, АСУ ТП до 1 класса защищенности включительно и АС до класса 1Г включительно. Для госсектора и субъектов КИИ, у которых требования регуляторов определяют выбор, это ключевой фактор: не каждый российский WAF сегодня может закрыть такой перечень объектов.
Как это работает
WAF Dallas Lock устанавливается в контур инфраструктуры компании перед веб-серверами. Каждый входящий запрос проходит анализ на признаки вредоносной активности, и только чистый трафик попадает на веб-сервис в демилитаризованной зоне, у которой нет прямой связи с основной сетью. Решение состоит из двух модулей: WAF, который защищает от веб-угроз, и UTM — межсетевого экрана уровня логических границ сети с системой обнаружения вторжений.
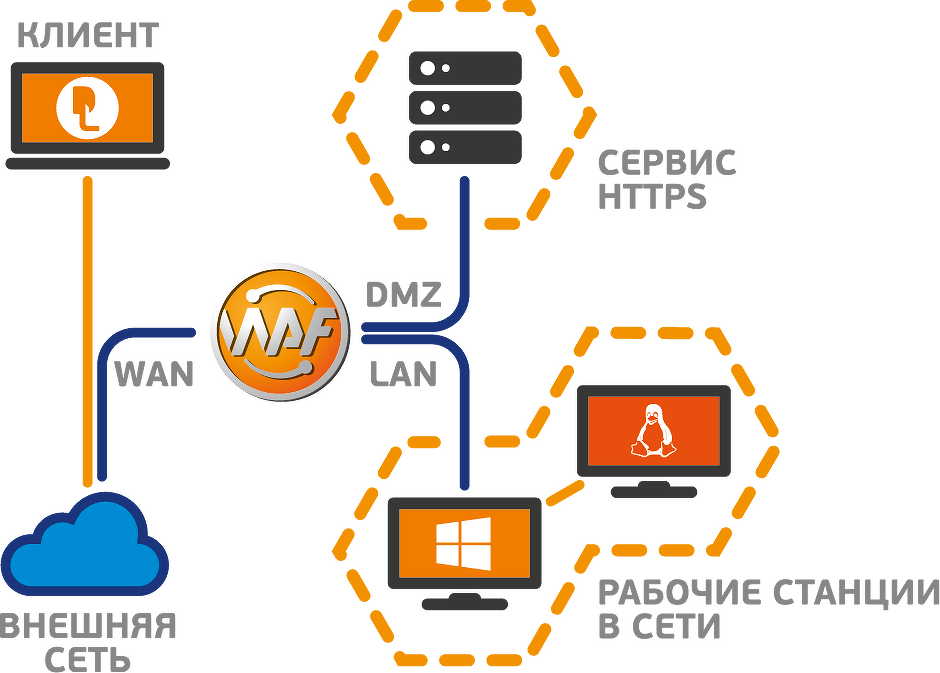
Решение обладает комплексным набором возможностей и закрывает все основные требования российских заказчиков в 2026 году. Из функциональных особенностей стоит выделить пять:
- Искусственный интеллект в анализе трафика. Сигнатурный и эвристический анализ усилены искусственным интеллектом, поэтому продукт ловит не только известные атаки, но и угрозы нулевого дня, для которых правил еще нет.
- Защита от DDoS-атак на уровне приложений. Учитывая частоту таких атак на российские сайты и сервисы, это один из самых востребованных механизмов.
- Покрытие OWASP Top 10. Решение уверенно противодействует всем угрозам, которые выделяет эта международная организация.
- Единая консоль. Мониторинг и управление защитой нескольких веб-сервисов идет из одного места, что значительно повышает удобство работы с продуктом.
- Реализация функций Network Access Control (NAC). Решение осуществляет контроль сетевого доступа: фильтрацию входящего трафика, контроль доступа к защищенному комплексу локальной вычислительной сети и его сегментация.
Дополнительные функции WAF Dallas Lock от геофильтрации и репутационных списков до анализа поведения пользователей и защиты cookie — дают заказчику возможность решать сложные задачи защиты веб-ресурсов. Правила фильтрации можно менять под себя, есть интеграция с SIEM по Syslog в формате LEEF(Log Event Extended Format, расширенный формат событий журнала) и кластеризация в режиме Active-Passive (один узел работает, второй в резерве и подхватывает нагрузку при сбое).
Кому подойдет, а кому нет
У продукта есть особенности, которые необходимо знать заранее. WAF Dallas Lock не поставляется как ПАК (программно-аппаратный комплекс) или облачный сервис: заказчик получает ISO-образ для установки на физическую платформу или виртуальные машины (VMware, Hyper-V, VirtualBox). Если вам важны контроль над развертыванием и скорость встраивания в собственную инфраструктуру, это плюс. Для тех, кто хочет запуститься быстро и без своих мощностей, минус.
Кроме того, у решения нет интеграции со сканерами уязвимостей, анализаторами исходного кода, антивирусами и системами мониторинга активности в БД(база данных), а значит, связки придется строить самостоятельно. Нет и поддержки контейнеризации, поэтому для сред на Kubernetes продукт не подойдет.
Итого, WAF Dallas Lock ориентирован на организации, которым нужна сертифицированная защита в собственном контуре. В первую очередь это субъекты КИИ, ГИС, операторы персональных данных, промышленные предприятия.
Что изменится в версии 3.1
Версия 3.1 анонсирована «Конфидентом» на III квартал 2026 года. В ходе плановых испытаний компания планирует подтвердить ранее сертифицированные возможности. Обновления затрагивают две подсистемы.
Первый блок новшеств касается межсетевого экранирования и обнаружения вторжений:
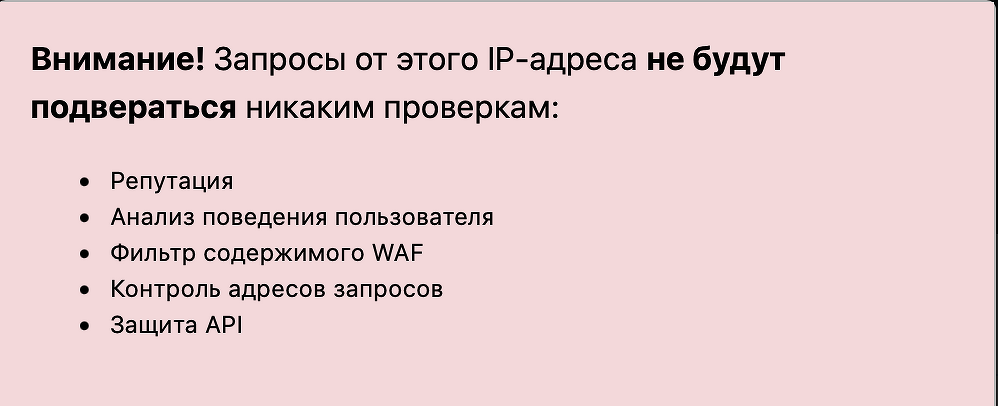
- Исключение из проверок доверенных IP-адресов. Запросы от заданных адресов не проходят проверку фильтром содержимого, анализом поведения и другими механизмами, что снижает нагрузку на доверенный трафик.
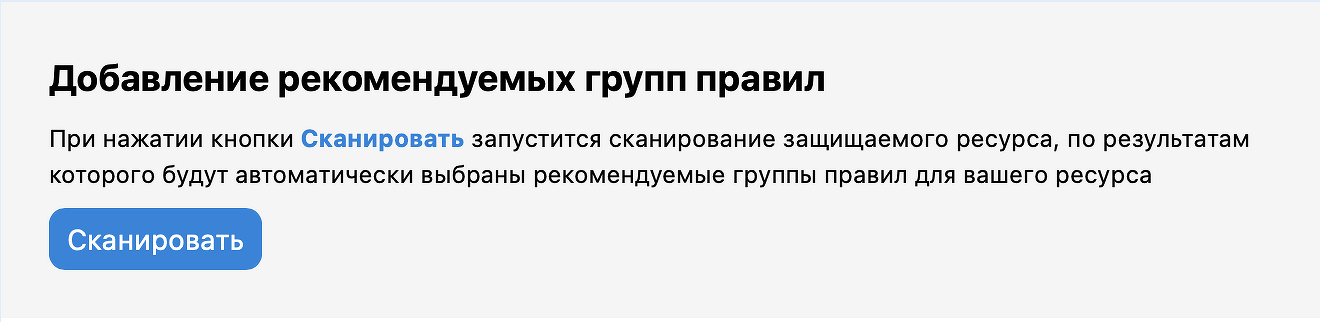
- Автоопределение типа защищаемого ресурса. По результатам сканирования продукт определяет сервер, фреймворк и CMS и сам подбирает подходящие группы правил, поэтому первичная настройка станет проще.
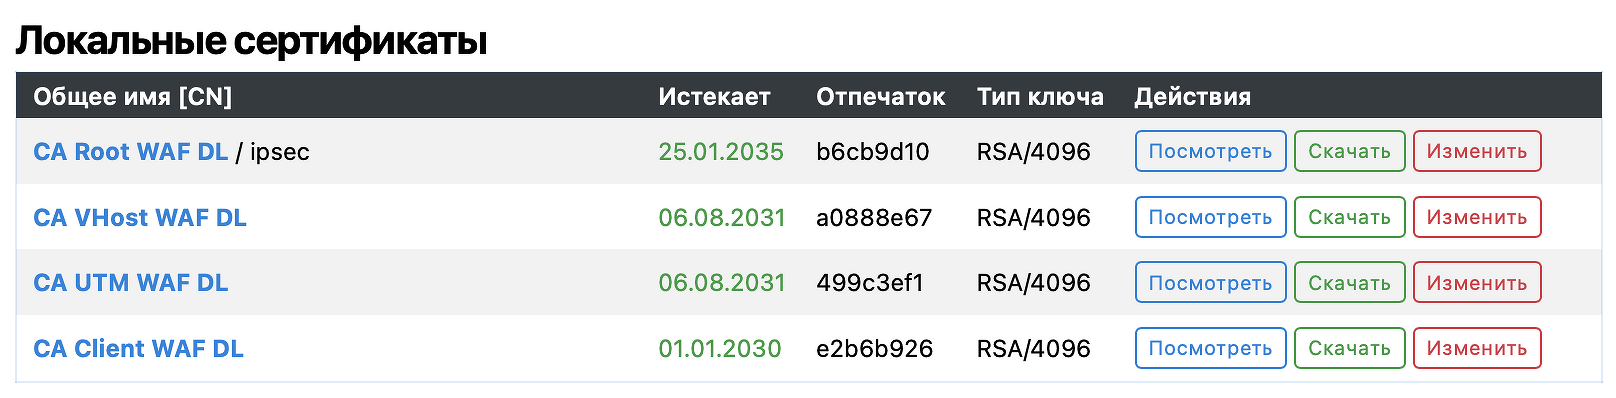
- Поддержка сертификатов ГОСТ TLS. Можно использовать сертификаты аккредитованных удостоверяющих центров, «Госуслуг» и Национального удостоверяющего центра МинцифрыРФ, что важно для проектов с требованием отечественной криптографии.
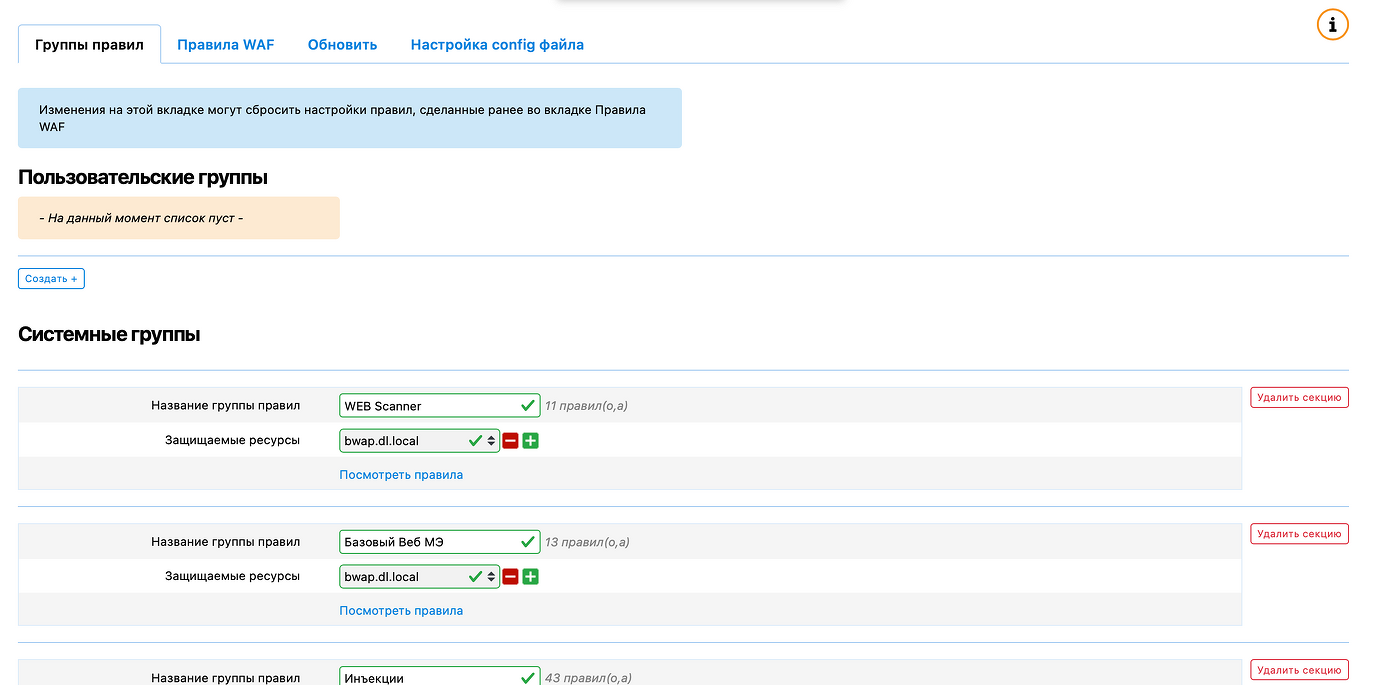
- Обновленная логика групп правил и групповая очистка списков доступа. Правила можно назначать прямо при добавлении ресурса, а списки разрешенных и запрещенных узлов очищать выборочно или целиком.
Второй блок — в подсистеме администрирования:
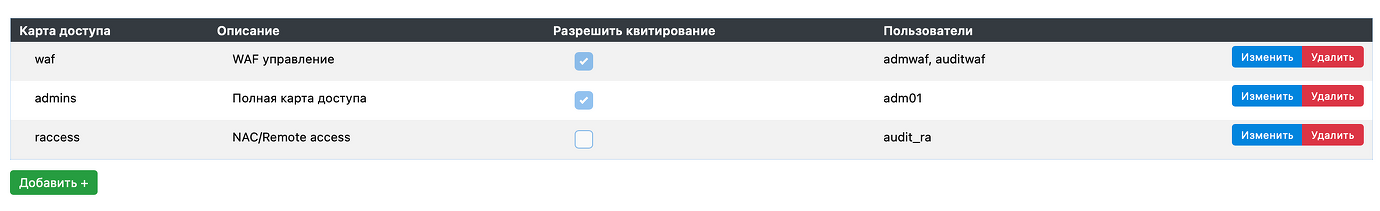
- Ролевые модели. Доменным пользователям можно назначать права администратора или аудитора, политики паролей подтягиваются из контроллера домена.
- Мастер первичной настройки. При первом входе администратор сразу заполняет пароль, лицензию, доступ по SSH и DNS-сервер.
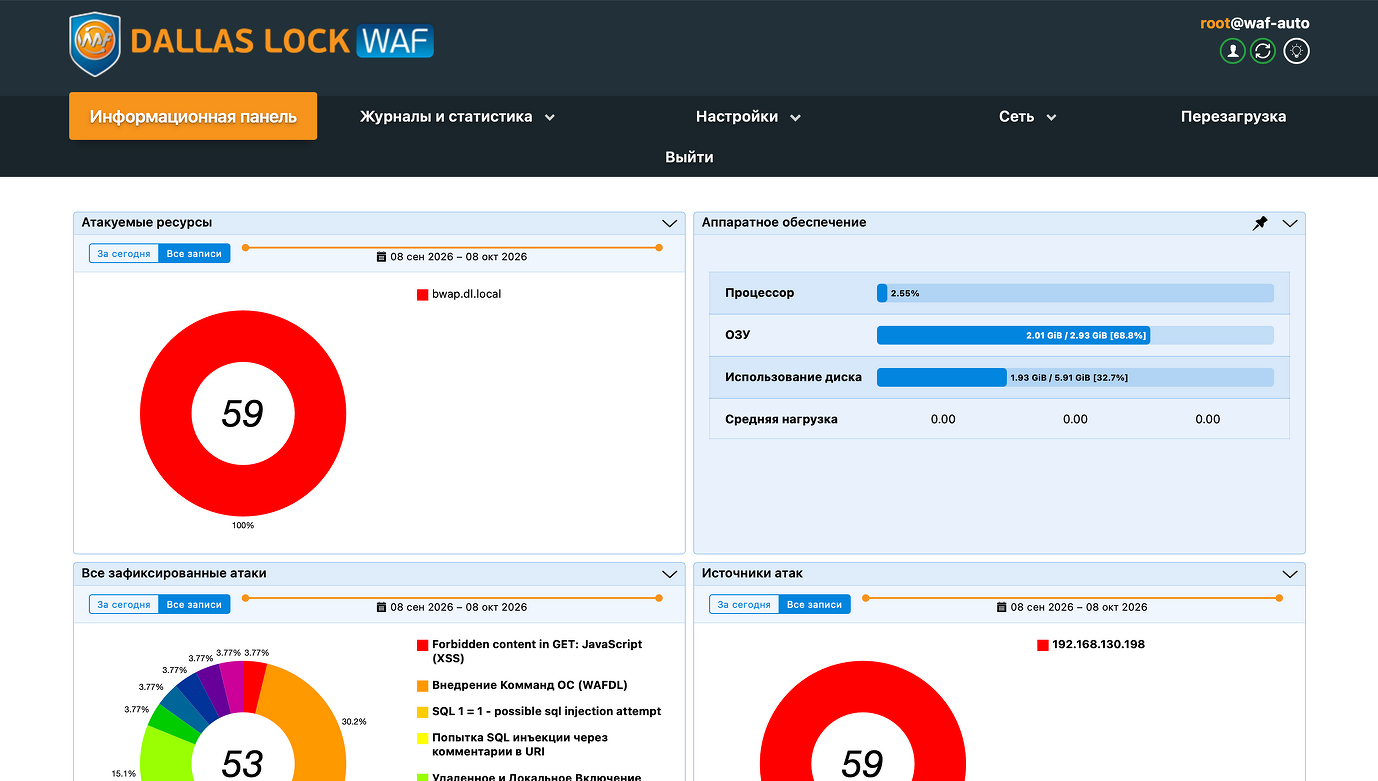
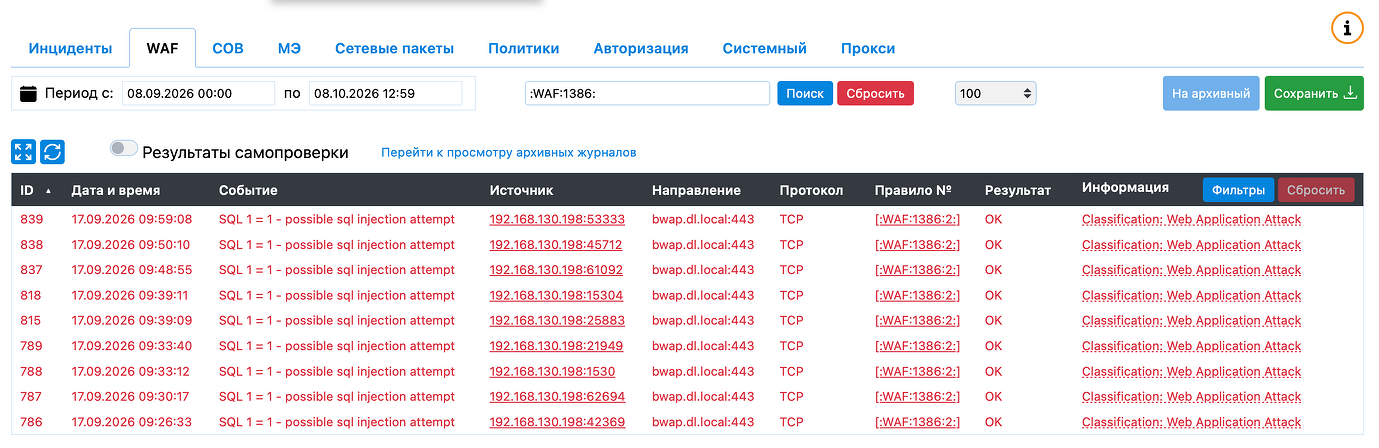
- Переходы в журналы по ссылке. Клик по правилу или IP на информационной панели открывает журнал аудита с готовым фильтром, что ускоряет разбор атак.
- Журнал удаленных соединений. Соединения видны в одной вкладке и при необходимости разрываются там же.
Кроме того, разработчики обновили уведомления и подсказки, формат времени в журналах и элементы интерфейса. Весь комплекс обновлений позволяет оптимизировать работу WAF, настраивать его под точечные сценарии и повышает скорость и удобство работы с продуктом.
Подводим итоги
WAF Dallas Lock отвечает запросу современных российских заказчиков: противодействие всем специфическим угрозам для веб-сервисов, использование ИИ для обнаружения атак нулевого дня, широкий функционал по настройке правил фильтрации и так далее. При этом у продукта есть особенности, которые необходимо учитывать при его внедрении в инфраструктуру: он не подойдет для облачных и контейнерных сред, а также требует ручной интеграции с другими элементами системы информационной безопасности.
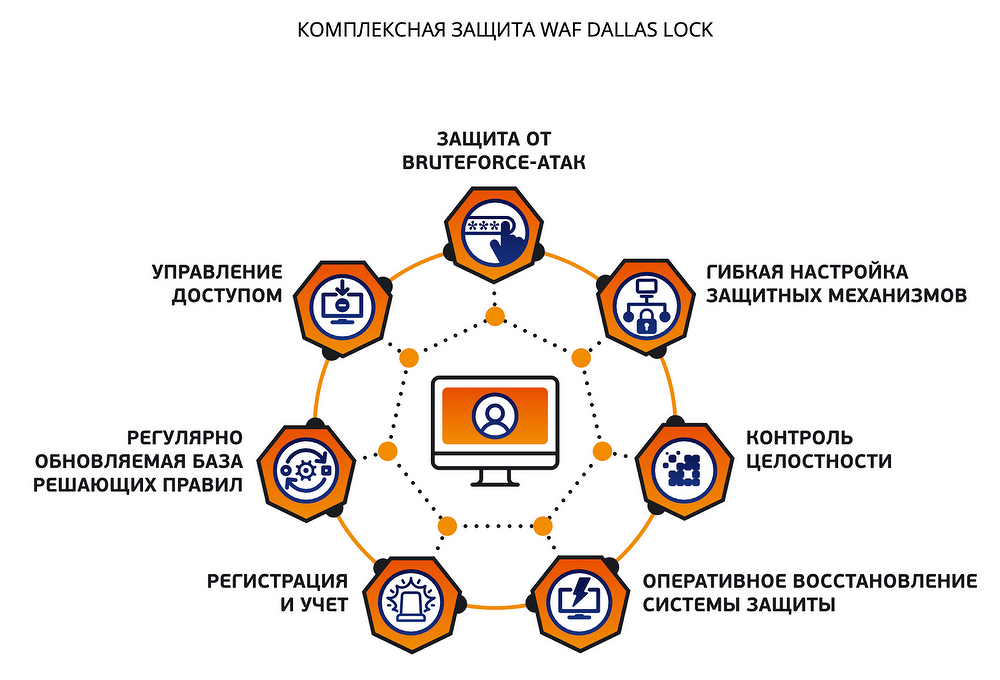
Это решение в первую очередь будет интересно заказчикам, которым важна сертифицированная защита веб-приложений в собственном контуре, включая КИИ первой категории значимости.
При этом обновление 3.1 показывает, что разработчик продолжает развитие решения в сторону удобства, скорости работы и кастомизации процесса фильтрации вредоносного трафика.
■ Рекламаerid:2W5zFHuaj8VРекламодатель: ООО «Конфидент»ИНН/ОГРН: 7811072513/1037825014413Сайт: https://www.confident.ru/Поделиться
 Короткая ссылка